Domain studio-equipment.de kaufen?
Wir ziehen mit dem Projekt
studio-equipment.de um.
Sind Sie am Kauf der Domain
studio-equipment.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain studio-equipment.de kaufen?
Was ist ein Cross-Site-Scripting-Angriff?
Ein Cross-Site-Scripting-Angriff (XSS) ist eine Art von Sicherheitslücke in Webanwendungen, bei der Angreifer schädlichen Code in eine vertrauenswürdige Website einschleusen können. Dies ermöglicht es ihnen, Benutzerdaten zu stehlen, Sitzungen zu übernehmen oder bösartige Aktionen im Namen des Benutzers auszuführen. XSS-Angriffe können durch unsichere Eingabevalidierung oder unzureichende Ausgabeabsicherung verursacht werden. **
Wie kann man SQL-Injektion und Cross-Site-Scripting verhindern?
Um SQL-Injektion zu verhindern, sollten parametrisierte Abfragen oder vorbereitete Anweisungen verwendet werden, anstatt dynamisch erstellte Abfragen. Eingaben sollten validiert und bereinigt werden, um unerwünschte Zeichen zu entfernen. Um Cross-Site-Scripting zu verhindern, sollten Eingaben von Benutzern immer korrekt codiert oder escaped werden, bevor sie in HTML-Seiten angezeigt werden. Es ist auch wichtig, Content Security Policy (CSP) Header zu verwenden, um die Ausführung von unsicherem JavaScript einzuschränken. **


Ähnliche Suchbegriffe für Cross-Site-Scripting XSS
Top-Angebote
Produkte zum Begriff Cross-Site-Scripting XSS:
-
Kofler, Michael: ScriptingScripting , Das Praxisbuch für Administratoren und DevOps-Teams , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20230705, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Kofler, Michael, Seitenzahl/Blattzahl: 492, Themenüberschrift: COMPUTERS / Software Development & Engineering / Tools, Keyword: Tipps Tricks; DevOps-Team; Admin; Entwickler; Python-Skript; Skriptsprache; Scripting programmierung; Interpreter; Befehlliste; Coding; Buch; Wissen; Lernen; Anleitung; Anfänger-Guide; Shell; Visual Studio Code, Fachschema: Internet / Programmierung~Programmiersprachen~EDV / Theorie / Software-Entw. / Software Engineering, Fachkategorie: Programmier- und Skriptsprachen, allgemein~Software Engineering~Computernetzwerke und maschinelle Kommunikation, Sprache: Deutsch, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Webprogrammierung, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 245, Breite: 175, Höhe: 32, Gewicht: 1040, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 286155839,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
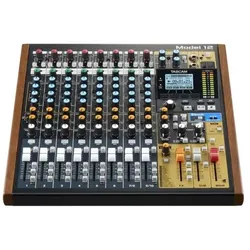
Tascam Model 12 Mischpult mir Interface mit Kabel (Studio- und Livemixer), Mischpult, SchwarzDas Tascam Model 12 ist ein vielseitiges Mischpult, das speziell für Musiker, Multimedia-Schaffende, Songwriter und Solokünstler entwickelt wurde. Es kombiniert die Funktionalität eines analogen Mischpults mit den Vorteilen digitaler Aufnahme- und Produktionssysteme. Mit zehn Eingängen, einem integrierten 12-Spur-Audiorecorder und einem USB-Audio-Interface bietet es eine umfassende Lösung für die Tonmischung und -aufnahme. Die intuitive Bedienoberfläche ermöglicht eine einfache Handhabung, während die Unterstützung für MIDI-Geräte und spezielle Podcasting-Funktionen wie Mix-Minus und Smartphone-Eingang den kreativen Prozess bereichern. Das Model 12 ist ideal für Studio- und Live-Anwendungen und bietet eine hohe Audioqualität mit einer Samplerate von 48 kHz und einer Auflösung von 24 Bit. Es ist ein kompaktes und leistungsstarkes Werkzeug, das den Anforderungen moderner Musikproduktion gerecht wird. - Integrierter 12-Spur-Audiorecorder mit WAV-Dateien bis 48 kHz und 24 Bit - MIDI-Schnittstelle für die Verbindung mit MIDI-fähigen Geräten - Podcasting-Funktionen wie Mix-Minus und Smartphone-Eingang - Gleichzeitige Nutzung des USB-Audio-Interfaces und des internen Recorders - Platzsparendes Design mit analogen Bedienelementen und digitaler Effizienz.706,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
DOM Scripting, Fachbücher von Jeffrey Sambells, Jeremy KeithMit dieser zweiten Auflage des beliebten Buches "DOM Scripting: Web Design mit JavaScript und dem Document Object Model" kommt eine moderne Überarbeitung, um bewährte Praktiken und Richtlinien zu aktualisieren. Es bietet eine umfassende Abdeckung von HTML5 in einem neuen, speziellen Kapitel sowie Details zu JavaScript-Bibliotheken und wie sie Ihnen beim Scripting helfen können. Das Buch bietet alles, was Sie benötigen, um JavaScript und das Document Object Model zu verwenden, um Ihre Webseiten mit clientseitigen dynamischen Effekten und benutzerkontrollierten Animationen zu verbessern. Es zeigt, wie JavaScript, HTML5 und Cascading Style Sheets (CSS) zusammenarbeiten, um benutzbare, standardskonforme Webdesigns zu erstellen. Es behandelt auch die Browserkompatibilität von DOM-Skripten und wie man sicherstellt, dass sie sich elegant zurückfallen lassen, wenn JavaScript nicht verfügbar ist. "DOM Scripting: Web Design mit JavaScript und dem Document Object Model" konzentriert sich auf JavaScript, um dynamische Effekte hinzuzufügen und die Seitenstruktur in Echtzeit mithilfe des Document Object Model zu manipulieren. Sie beginnen mit einem Crashkurs in JavaScript und dem DOM und gehen dann zu mehreren praxisnahen Beispielen über, die Sie von Grund auf neu erstellen, darunter dynamische Bildergalerien und dynamische Menüs. Sie lernen auch, wie Sie die Stile von Webseiten mithilfe des CSS DOM manipulieren und Markup in Echtzeit erstellen. Wenn Sie Webseiten erstellen möchten, die schön, dynamisch, barrierefrei und standardskonform sind, ist dies das richtige Buch für Sie! Was Sie lernen werden: - Wenden Sie dynamisches Verhalten auf Ihre Seiten an, ohne JavaScript in Ihr Markup einzufügen - Schreiben Sie Skripte, die sich elegant zurückfallen lassen, wenn JavaScript nicht verfügbar ist - Verwenden Sie Webstandards, um die Browserkompatibilität sicherzustellen - Nutzen Sie die Macht des DOM, um benutzerkontrollierte Animationen zu erstellen - Enthält auch eine Einführung in Ajax Für wen dieses Buch gedacht ist: Dieses Buch richtet sich an Webentwickler, die ihr Wissen über das DOM erweitern möchten, um Interaktivität und Funktionalität zu ihren Webseiten hinzuzufügen.80,24 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was bedeutet Cross Site Tracking?
Cross Site Tracking bezieht sich auf die Praxis, Informationen über das Online-Verhalten von Benutzern über verschiedene Websites hinweg zu sammeln. Dies geschieht in der Regel mithilfe von Cookies oder anderen Tracking-Technologien, die es Werbetreibenden ermöglichen, ein umfassendes Profil eines Benutzers zu erstellen. Durch Cross Site Tracking können Unternehmen das Verhalten von Benutzern analysieren, personalisierte Werbung schalten und das Nutzerverhalten über verschiedene Websites hinweg verfolgen. Datenschutzbedenken wurden in Bezug auf Cross Site Tracking laut, da es die Privatsphäre der Benutzer gefährden kann. **
-
Was bedeutet Cross Site Tracking verhindern?
Was bedeutet Cross Site Tracking verhindern? Cross Site Tracking verhindern bezieht sich auf die Praxis, Technologien wie Cookies oder Tracking-Pixel zu blockieren, die es Werbetreibenden ermöglichen, das Verhalten von Nutzern über verschiedene Websites hinweg zu verfolgen. Durch die Verhinderung von Cross Site Tracking können Nutzer ihre Privatsphäre schützen und verhindern, dass ihre Aktivitäten im Internet von Dritten verfolgt und analysiert werden. Dies kann dazu beitragen, personalisierte Werbung und gezielte Inhalte zu reduzieren, die auf dem Surfverhalten basieren. Letztendlich ermöglicht es Nutzern, ihre Online-Aktivitäten besser zu kontrollieren und ihre Daten vor unerwünschter Verfolgung zu schützen. **
-
Was sind die wichtigsten Sicherheitsaspekte, die bei der Entwicklung von Web-Anwendungen berücksichtigt werden müssen, und wie können Entwickler sicherstellen, dass ihre Anwendungen vor potenziellen Bedrohungen wie Cross-Site-Scripting und SQL-Injection geschützt sind?
Die wichtigsten Sicherheitsaspekte bei der Entwicklung von Web-Anwendungen sind die Vermeidung von Cross-Site-Scripting (XSS) und SQL-Injection. Entwickler sollten sicherstellen, dass sie sich bewusst sind, wie diese Angriffe funktionieren und wie sie vermieden werden können. Dies kann durch die Verwendung von sicheren Codierungspraktiken, wie z.B. der Verwendung von parametrisierten Abfragen in SQL und der Validierung von Benutzereingaben, erreicht werden. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsprüfungen und Penetrationstests durchzuführen, um potenzielle Schwachstellen in der Anwendung zu identifizieren und zu beheben. Schließlich sollten Entwickler auch die Verwendung von Sicherheitsframeworks und Bibliotheken in Betracht ziehen, um zusätzlichen Sch **
-
Was ist deine Meinung zu Mahou Shoujo Site (Magical Girl Site)?
Als KI habe ich keine persönlichen Meinungen. Aber Mahou Shoujo Site ist ein Anime, der sich um das Thema Magische Mädchen dreht. Es ist bekannt für seine düstere und gewalttätige Handlung, die nicht für jedermann geeignet ist. Einige mögen die düstere Atmosphäre und die komplexen Charaktere, während andere die Gewaltdarstellung als zu übertrieben empfinden. Letztendlich hängt es von den individuellen Vorlieben ab. **


Wie kann man Inputs vor XSS schützen?
Um Inputs vor XSS-Angriffen zu schützen, sollten Eingaben immer validiert und bereinigt werden, um potenziell schädlichen Code zu entfernen. Dies kann durch die Verwendung von Whitelists erfolgen, die nur bestimmte erlaubte Zeichen und Formate zulassen. Es ist auch wichtig, HTML-Tags und Sonderzeichen zu escapen, um sie als Text zu behandeln und nicht als ausführbaren Code. Zusätzlich sollte Content Security Policy (CSP) verwendet werden, um die Ausführung von JavaScript-Code einzuschränken und Cross-Site-Scripting-Angriffe zu verhindern. **
Wie kann man eine XSS-Attacke durchführen?
Eine XSS-Attacke kann durchgeführt werden, indem ein Angreifer schädlichen Code in eine Webseite oder eine Webanwendung einschleust. Dies kann durch das Einfügen von JavaScript-Code in Eingabefelder oder URL-Parameter erfolgen. Wenn ein Opfer dann die infizierte Webseite besucht, wird der schädliche Code im Browser des Opfers ausgeführt und ermöglicht dem Angreifer den Zugriff auf sensible Informationen oder die Manipulation der Webseite. **
Top-Angebote
Produkte zum Begriff Cross-Site-Scripting XSS:
-
Scripting, Fachbücher von Michael KoflerDie Kunst, Probleme in 10 Zeilen zu lösen. Scripting ist die Kunst, Code-Probleme in wenigen Zeilen zu lösen. Denn viele Aufgaben in der IT erfordern keine komplexen Lösungen in einer Hochsprache - oft reichen ein paar Zeilen Python-, Bash- oder PowerShell-Code. Michael Kofler zeigt Ihnen in diesem Praxisbuch, wie Sie die Macht der Scripting-Umgebungen nutzen. Anhand zahlreicher Praxisbeispiele erfahren Sie, wie Sie Aufgaben automatisieren und wie Ihnen Shell- oder Pythonscripts viel Arbeit abnehmen können. Mit dabei ist ein Überblick über moderne Shell-Werkzeuge und IDEs: Visual Studio Code, Git, Claude, SSH und mehr. Aus dem Inhalt: - Bash, ZSH und die Linux-Toolbox - PowerShell und CmdLets - Python und Pip - SSH, VSCode, Git, Curl: Werkzeugenkasten für moderne Scripts - Scripts automatisch ausführen: Cron und Task Scheduler - Backups automatisieren - Bilder verarbeiten - Monitoring: Logging-Dateien auswerten - Web-Scraping und -Mining - Scripting in der AWS-Cloud - Automatisierte Builds mit Docker-Containern.39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Roland Aira E-4 Vocal Effektgerät mit Kopfhörer (Studio- und Livemixer), MischpultDas Roland Aira E-4 Vocal Effektgerät ist ein vielseitiges Werkzeug für die Bearbeitung und Verbesserung von Gesangsperformances. Es bietet eine breite Palette an professionellen Effekten, die es ermöglichen, die Stimme kreativ zu transformieren und zu verfeinern. Mit Funktionen wie Auto Pitch, Harmony und Vocoder können Benutzer ihre Vocals auf innovative Weise gestalten. Die kompakte Bauweise und die robuste Konstruktion machen das Gerät ideal für den mobilen Einsatz, während der integrierte Lithium-Ionen-Akku eine Betriebsdauer von bis zu 3,5 Stunden pro Aufladung bietet. Die benutzerfreundliche Oberfläche mit intuitiven Reglern und Tasten ermöglicht eine einfache Handhabung, sodass sowohl Anfänger als auch erfahrene Benutzer schnell zu beeindruckenden Ergebnissen gelangen können. Der E-4 ist nicht nur für Livestreams und Podcasts geeignet, sondern auch für Live-Performances und Musikproduktionen, wodurch er sich als unverzichtbares Werkzeug für kreative Künstler erweist. - Vielseitige Vocal-Effekte wie Auto Pitch, Harmony und Vocoder - 24-Sekunden-Looper mit unbegrenzten Overdubs und automatischer BPM-Erkennung - Scatter-Regler für einzigartige rhythmische Effekte - Umfangreiche Gainsteuerung für Mikrofoneingang - Robuste Konstruktion für den mobilen Einsatz.244,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kofler, Michael: ScriptingScripting , Das Praxisbuch für Administratoren und DevOps-Teams , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20230705, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Kofler, Michael, Seitenzahl/Blattzahl: 492, Themenüberschrift: COMPUTERS / Software Development & Engineering / Tools, Keyword: Tipps Tricks; DevOps-Team; Admin; Entwickler; Python-Skript; Skriptsprache; Scripting programmierung; Interpreter; Befehlliste; Coding; Buch; Wissen; Lernen; Anleitung; Anfänger-Guide; Shell; Visual Studio Code, Fachschema: Internet / Programmierung~Programmiersprachen~EDV / Theorie / Software-Entw. / Software Engineering, Fachkategorie: Programmier- und Skriptsprachen, allgemein~Software Engineering~Computernetzwerke und maschinelle Kommunikation, Sprache: Deutsch, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Webprogrammierung, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 245, Breite: 175, Höhe: 32, Gewicht: 1040, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 286155839,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tascam Model 12 Mischpult mir Interface mit Kabel (Studio- und Livemixer), Mischpult, SchwarzDas Tascam Model 12 ist ein vielseitiges Mischpult, das speziell für Musiker, Multimedia-Schaffende, Songwriter und Solokünstler entwickelt wurde. Es kombiniert die Funktionalität eines analogen Mischpults mit den Vorteilen digitaler Aufnahme- und Produktionssysteme. Mit zehn Eingängen, einem integrierten 12-Spur-Audiorecorder und einem USB-Audio-Interface bietet es eine umfassende Lösung für die Tonmischung und -aufnahme. Die intuitive Bedienoberfläche ermöglicht eine einfache Handhabung, während die Unterstützung für MIDI-Geräte und spezielle Podcasting-Funktionen wie Mix-Minus und Smartphone-Eingang den kreativen Prozess bereichern. Das Model 12 ist ideal für Studio- und Live-Anwendungen und bietet eine hohe Audioqualität mit einer Samplerate von 48 kHz und einer Auflösung von 24 Bit. Es ist ein kompaktes und leistungsstarkes Werkzeug, das den Anforderungen moderner Musikproduktion gerecht wird. - Integrierter 12-Spur-Audiorecorder mit WAV-Dateien bis 48 kHz und 24 Bit - MIDI-Schnittstelle für die Verbindung mit MIDI-fähigen Geräten - Podcasting-Funktionen wie Mix-Minus und Smartphone-Eingang - Gleichzeitige Nutzung des USB-Audio-Interfaces und des internen Recorders - Platzsparendes Design mit analogen Bedienelementen und digitaler Effizienz.706,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Cross-Site-Scripting-Angriff?
Ein Cross-Site-Scripting-Angriff (XSS) ist eine Art von Sicherheitslücke in Webanwendungen, bei der Angreifer schädlichen Code in eine vertrauenswürdige Website einschleusen können. Dies ermöglicht es ihnen, Benutzerdaten zu stehlen, Sitzungen zu übernehmen oder bösartige Aktionen im Namen des Benutzers auszuführen. XSS-Angriffe können durch unsichere Eingabevalidierung oder unzureichende Ausgabeabsicherung verursacht werden. **
-
Wie kann man SQL-Injektion und Cross-Site-Scripting verhindern?
Um SQL-Injektion zu verhindern, sollten parametrisierte Abfragen oder vorbereitete Anweisungen verwendet werden, anstatt dynamisch erstellte Abfragen. Eingaben sollten validiert und bereinigt werden, um unerwünschte Zeichen zu entfernen. Um Cross-Site-Scripting zu verhindern, sollten Eingaben von Benutzern immer korrekt codiert oder escaped werden, bevor sie in HTML-Seiten angezeigt werden. Es ist auch wichtig, Content Security Policy (CSP) Header zu verwenden, um die Ausführung von unsicherem JavaScript einzuschränken. **
-
Was bedeutet Cross Site Tracking?
Cross Site Tracking bezieht sich auf die Praxis, Informationen über das Online-Verhalten von Benutzern über verschiedene Websites hinweg zu sammeln. Dies geschieht in der Regel mithilfe von Cookies oder anderen Tracking-Technologien, die es Werbetreibenden ermöglichen, ein umfassendes Profil eines Benutzers zu erstellen. Durch Cross Site Tracking können Unternehmen das Verhalten von Benutzern analysieren, personalisierte Werbung schalten und das Nutzerverhalten über verschiedene Websites hinweg verfolgen. Datenschutzbedenken wurden in Bezug auf Cross Site Tracking laut, da es die Privatsphäre der Benutzer gefährden kann. **
-
Was bedeutet Cross Site Tracking verhindern?
Was bedeutet Cross Site Tracking verhindern? Cross Site Tracking verhindern bezieht sich auf die Praxis, Technologien wie Cookies oder Tracking-Pixel zu blockieren, die es Werbetreibenden ermöglichen, das Verhalten von Nutzern über verschiedene Websites hinweg zu verfolgen. Durch die Verhinderung von Cross Site Tracking können Nutzer ihre Privatsphäre schützen und verhindern, dass ihre Aktivitäten im Internet von Dritten verfolgt und analysiert werden. Dies kann dazu beitragen, personalisierte Werbung und gezielte Inhalte zu reduzieren, die auf dem Surfverhalten basieren. Letztendlich ermöglicht es Nutzern, ihre Online-Aktivitäten besser zu kontrollieren und ihre Daten vor unerwünschter Verfolgung zu schützen. **
Ähnliche Suchbegriffe für Cross-Site-Scripting XSS
-
DOM Scripting, Fachbücher von Jeffrey Sambells, Jeremy KeithMit dieser zweiten Auflage des beliebten Buches "DOM Scripting: Web Design mit JavaScript und dem Document Object Model" kommt eine moderne Überarbeitung, um bewährte Praktiken und Richtlinien zu aktualisieren. Es bietet eine umfassende Abdeckung von HTML5 in einem neuen, speziellen Kapitel sowie Details zu JavaScript-Bibliotheken und wie sie Ihnen beim Scripting helfen können. Das Buch bietet alles, was Sie benötigen, um JavaScript und das Document Object Model zu verwenden, um Ihre Webseiten mit clientseitigen dynamischen Effekten und benutzerkontrollierten Animationen zu verbessern. Es zeigt, wie JavaScript, HTML5 und Cascading Style Sheets (CSS) zusammenarbeiten, um benutzbare, standardskonforme Webdesigns zu erstellen. Es behandelt auch die Browserkompatibilität von DOM-Skripten und wie man sicherstellt, dass sie sich elegant zurückfallen lassen, wenn JavaScript nicht verfügbar ist. "DOM Scripting: Web Design mit JavaScript und dem Document Object Model" konzentriert sich auf JavaScript, um dynamische Effekte hinzuzufügen und die Seitenstruktur in Echtzeit mithilfe des Document Object Model zu manipulieren. Sie beginnen mit einem Crashkurs in JavaScript und dem DOM und gehen dann zu mehreren praxisnahen Beispielen über, die Sie von Grund auf neu erstellen, darunter dynamische Bildergalerien und dynamische Menüs. Sie lernen auch, wie Sie die Stile von Webseiten mithilfe des CSS DOM manipulieren und Markup in Echtzeit erstellen. Wenn Sie Webseiten erstellen möchten, die schön, dynamisch, barrierefrei und standardskonform sind, ist dies das richtige Buch für Sie! Was Sie lernen werden: - Wenden Sie dynamisches Verhalten auf Ihre Seiten an, ohne JavaScript in Ihr Markup einzufügen - Schreiben Sie Skripte, die sich elegant zurückfallen lassen, wenn JavaScript nicht verfügbar ist - Verwenden Sie Webstandards, um die Browserkompatibilität sicherzustellen - Nutzen Sie die Macht des DOM, um benutzerkontrollierte Animationen zu erstellen - Enthält auch eine Einführung in Ajax Für wen dieses Buch gedacht ist: Dieses Buch richtet sich an Webentwickler, die ihr Wissen über das DOM erweitern möchten, um Interaktivität und Funktionalität zu ihren Webseiten hinzuzufügen.80,24 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Python Scripting in Blender, Ratgeber von Paolo Acampora"Python Scripting in Blender" ist ein umfassender Ratgeber, der sich an alle richtet, die die Möglichkeiten von Python in der 3D-Software Blender 3.3 nutzen möchten. Dieses Buch vermittelt, wie man durch Skripting Aufgaben automatisiert, den Workflow optimiert und wie man wie ein 3D-Programmierer denkt. Es bietet eine Einführung in grundlegende Python-Konzepte und zeigt, wie man ein einfaches Add-on erstellt. Die Leser lernen, wie sie Blender durch eigene Skripte erweitern können, um wiederkehrende Aufgaben effizient zu automatisieren und die Benutzeroberfläche anzupassen. Mit praktischen Beispielen und Best Practices wird das Verständnis für die Python API gefördert, sodass kreative Ideen in die Tat umgesetzt werden können. Am Ende des Buches sind die Leser in der Lage, wertvollen Code zu produzieren, der bereit für die Veröffentlichung oder den Einsatz in der Produktion ist.87,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
INF XLR-Stecker auf Buchse Mikrofonkabel - Symmetrisches Audiokabel für Mischpult, Verstärker, Lautsprecher und Mikrofon 3 mXLR-Stecker auf Buchse Mikrofonkabel zum Anschließen von Mikrofonen, Mischpulten, Verstärkern und Lautsprechern. Sauerstofffreies Kupfer sorgt für klaren Klang. Ideal für Studio-, Live- und Heimgebrauch. Erhältlich in 5 m, 3 m und 1,5 m Größen. Kompatibel mit Huawei, Samsung, APPLE, Garmin. Überragende Audio-Klarheit: Erleben Sie eine makellose Audioübertragung mit unserem XLR-Stecker auf Buchse Kabel. Die sauerstofffreien Kupferleiter (OFC) gewährleisten minimalen Signalverlust und maximale Klarheit und liefern ein symmetrisches und rauschfreies Audiosignal. Ideal für professionelle Aufnahmestudios, Live-Auftritte und Heim-Audio-Setups. Dieses Kabel garantiert eine außergewöhnliche Klangqualität für Ihre Mikrofone, Mischpulte, Verstärker und Lautsprecher. Genießen Sie eine kristallklare Audiowiedergabe, die jede Nuance und jedes Detail Ihres Sounds erfasst, was es perfekt für kritisches Hören und professionelle Audioanwendungen macht. Dieses Kabel wurde entwickelt, um das bestmögliche Audioerlebnis zu bieten und sicherzustellen, dass Ihr Sound immer von seiner besten Seite ist. Das XLR-Kabel ist kompatibel mit Geräten von Huawei, Samsung, APPLE, Garmin. Vielseitige Kompatibilität: Unser XLR-Stecker auf Buchse Kabel bietet eine breite Kompatibilität mit einer Vielzahl von Audiogeräten. Egal, ob Sie Mikrofone an Mischpulte, Verstärker an Lautsprecher oder andere Geräte mit XLR-Ein- und Ausgängen anschließen, dieses Kabel bietet eine sichere und zuverlässige Verbindung. Es ist perfekt für den Einsatz in Studios, Live-Sound-Umgebungen und Heim-Setups. Das Kabel ist kompatibel mit verschiedenen Geräten, einschließlich Mischpulten, Leistungsverstärkern, Studiomonitoren und dynamischen Mikrofonen. Sein universelles Design gewährleistet eine nahtlose Integration in Ihr bestehendes Audio-Setup und macht es zu einem unverzichtbaren Werkzeug für jeden Audioprofi oder Enthusiasten. Dieses Kabel wurde entwickelt, um eine zuverlässige und hochwertige Verbindung für alle Ihre Audioanforderungen zu bieten. Das XLR-Kabel ist kompatibel mit Geräten von Huawei, Samsung, APPLE, Garmin. Robuste Konstruktion: Unser XLR-Stecker auf Buchse Kabel ist so konstruiert, dass es den Strapazen des täglichen Gebrauchs standhält und verfügt über einen robusten PVC-Mantel und hochwertige Steckverbinder. Der PVC-Mantel bietet einen hervorragenden Schutz vor Verschleiß, während die sauerstofffreien Kupferleiter eine optimale Signalübertragung gewährleisten. Dieses Kabel ist auf eine lange Lebensdauer ausgelegt und somit ideal für Studio- und Bühnenumgebungen. Die robuste Konstruktion stellt sicher, dass das Kabel häufigem Biegen, Verdrehen und Ein-/Ausstecken standhält, ohne die Signalqualität zu beeinträchtigen. Investieren Sie in ein Kabel, das die Zeit überdauert und eine konsistente Leistung liefert, um sicherzustellen, dass Ihr Audio-Setup immer einsatzbereit ist. Das XLR-Kabel ist kompatibel mit Geräten von Huawei, Samsung, APPLE, Garmin. Spezifikationen: Farbe: Schwarz...17,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Sicherheitsaspekte, die bei der Entwicklung von Web-Anwendungen berücksichtigt werden müssen, und wie können Entwickler sicherstellen, dass ihre Anwendungen vor potenziellen Bedrohungen wie Cross-Site-Scripting und SQL-Injection geschützt sind?
Die wichtigsten Sicherheitsaspekte bei der Entwicklung von Web-Anwendungen sind die Vermeidung von Cross-Site-Scripting (XSS) und SQL-Injection. Entwickler sollten sicherstellen, dass sie sich bewusst sind, wie diese Angriffe funktionieren und wie sie vermieden werden können. Dies kann durch die Verwendung von sicheren Codierungspraktiken, wie z.B. der Verwendung von parametrisierten Abfragen in SQL und der Validierung von Benutzereingaben, erreicht werden. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsprüfungen und Penetrationstests durchzuführen, um potenzielle Schwachstellen in der Anwendung zu identifizieren und zu beheben. Schließlich sollten Entwickler auch die Verwendung von Sicherheitsframeworks und Bibliotheken in Betracht ziehen, um zusätzlichen Sch **
-
Was ist deine Meinung zu Mahou Shoujo Site (Magical Girl Site)?
Als KI habe ich keine persönlichen Meinungen. Aber Mahou Shoujo Site ist ein Anime, der sich um das Thema Magische Mädchen dreht. Es ist bekannt für seine düstere und gewalttätige Handlung, die nicht für jedermann geeignet ist. Einige mögen die düstere Atmosphäre und die komplexen Charaktere, während andere die Gewaltdarstellung als zu übertrieben empfinden. Letztendlich hängt es von den individuellen Vorlieben ab. **
-
Wie kann man Inputs vor XSS schützen?
Um Inputs vor XSS-Angriffen zu schützen, sollten Eingaben immer validiert und bereinigt werden, um potenziell schädlichen Code zu entfernen. Dies kann durch die Verwendung von Whitelists erfolgen, die nur bestimmte erlaubte Zeichen und Formate zulassen. Es ist auch wichtig, HTML-Tags und Sonderzeichen zu escapen, um sie als Text zu behandeln und nicht als ausführbaren Code. Zusätzlich sollte Content Security Policy (CSP) verwendet werden, um die Ausführung von JavaScript-Code einzuschränken und Cross-Site-Scripting-Angriffe zu verhindern. **
-
Wie kann man eine XSS-Attacke durchführen?
Eine XSS-Attacke kann durchgeführt werden, indem ein Angreifer schädlichen Code in eine Webseite oder eine Webanwendung einschleust. Dies kann durch das Einfügen von JavaScript-Code in Eingabefelder oder URL-Parameter erfolgen. Wenn ein Opfer dann die infizierte Webseite besucht, wird der schädliche Code im Browser des Opfers ausgeführt und ermöglicht dem Angreifer den Zugriff auf sensible Informationen oder die Manipulation der Webseite. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.